
Μια κυβερνοεπίθεση δεν σταματά πλέον στην κλοπή δεδομένων ή στην παράλυση μιας ιστοσελίδας. Μπορεί να επηρεάσει άμεσα την καθημερινότητα, να καταστρέψει τρόφιμα, να θέσει σε κίνδυνο αποθέματα αίματος και να προκαλέσει σοβαρές αναταράξεις σε κρίσιμες υποδομές.
Αυτό είναι το νέο τοπίο του κυβερνοπολέμου, όπως το περιγράφει ο καθηγητής της École Polytechnique στη Γαλλία, Μιχάλης Βαζιργιάννης. Οι χάκερς περνούν από την υποκλοπή πληροφοριών στον έλεγχο συστημάτων που συνδέονται άμεσα με τον φυσικό κόσμο, ενώ η Τεχνητή Νοημοσύνη χαμηλώνει ακόμη περισσότερο το τεχνολογικό «κατώφλι» για τους επιτιθέμενους.
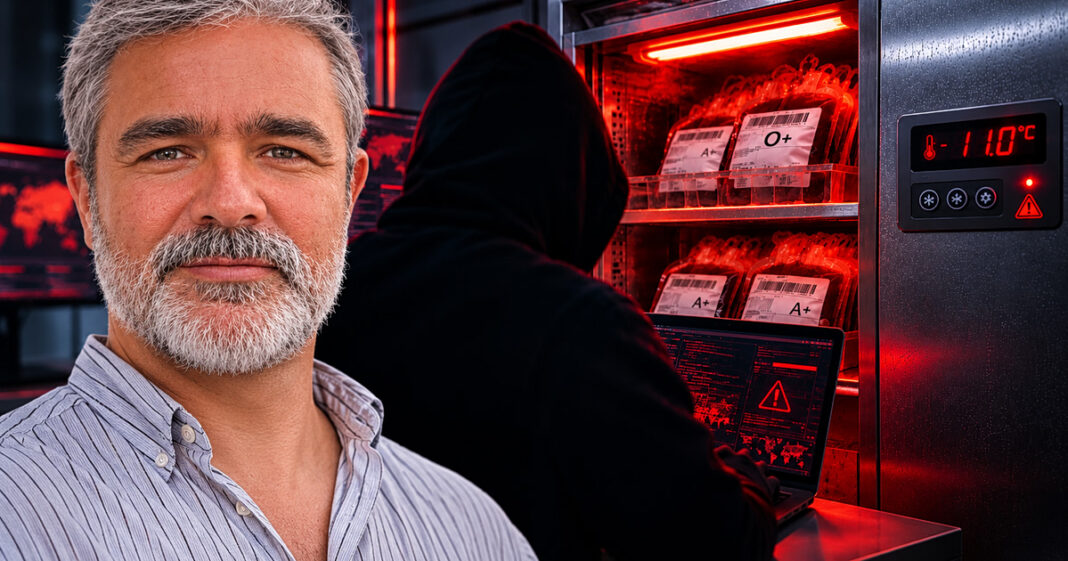
Χαρακτηριστικό παράδειγμα αποτέλεσαν εκατοντάδες ψυγεία σούπερ μάρκετ στη Γαλλία. Μέσα σε ένα βράδυ, άγνωστοι δράστες απέκτησαν απομακρυσμένο έλεγχο των συστημάτων ψύξης, χωρίς να χρειαστεί να βρεθούν στον χώρο ή να παραβιάσουν κάποια πόρτα. Το αποτέλεσμα ήταν η υπερθέρμανση των ψυγείων, η καταστροφή τροφίμων και οικονομικές ζημιές εκατομμυρίων ευρώ.
Λίγες εβδομάδες αργότερα, η απειλή μεταφέρθηκε στις εγκαταστάσεις της Γαλλικής Υπηρεσίας Αιμοδοσίας, όπου φυλάσσονται πολύτιμα αποθέματα πλάσματος για ασθενείς και νοσοκομεία. Το περιστατικό ανέδειξε με τον πιο σκληρό τρόπο ότι μια ψηφιακή επίθεση μπορεί να εξελιχθεί σε κίνδυνο για την ανθρώπινη ζωή.
Το πιο ανησυχητικό στοιχείο, σύμφωνα με τον καθηγητή Μιχάλη Βαζιργιάννη, είναι ότι για τις συγκεκριμένες επιθέσεις δεν απαιτήθηκαν προηγμένες τεχνικές γνώσεις.
«Οι δράστες εκμεταλλεύτηκαν γνωστά κενά ασφαλείας σε ηλεκτρονικούς ελεγκτές ψύξης, όπως εκείνους των εταιρειών Danfoss και Dixell. Πρόκειται για συστήματα που μπορούν να συνδέονται στο Διαδίκτυο για λόγους απομακρυσμένης παρακολούθησης και συντήρησης, χωρίς όμως να διαθέτουν πάντοτε επαρκή προστασία.Απουσία ενημερώσεων ασφαλείας, ανεπαρκής διαχωρισμός δικτύων, αδύναμοι κωδικοί και εκτεθειμένες συνδέσεις δημιουργούν ιδανικές συνθήκες για τους επιτιθέμενους. »
Το πρόβλημα δεν αφορά μόνο τα ψυγεία των σούπερ μάρκετ. Παρόμοιες τεχνολογίες χρησιμοποιούνται σε δίκτυα ύδρευσης, ενεργειακές εγκαταστάσεις, νοσοκομεία, βιομηχανίες και μεγάλα κτίρια. Η δυνατότητα απομακρυσμένης πρόσβασης, που διευκολύνει τη συντήρηση και μειώνει το λειτουργικό κόστος, μπορεί εύκολα να μετατραπεί σε δίοδο εισβολής.
«Πρόκειται» μας συμπληρώνει ο κύριος Μιχάλης Βαζιργιάννης « για τα λεγόμενα βιομηχανικά συστήματα ελέγχου και τις διασυνδεδεμένες συσκευές του Διαδικτύου των Πραγμάτων (Internet of Things). Πολλά σχεδιάστηκαν πρωτίστως για αξιοπιστία και συνεχή λειτουργία, σε μια εποχή κατά την οποία η σύνδεσή τους με το Διαδίκτυο δεν αποτελούσε δεδομένο.»
Σήμερα, όμως, η σύνδεση στο Διαδίκτυο αποτελεί βασικό εργαλείο για τη λειτουργία και την εποπτεία τους, την ώρα που αρκετά από αυτά τα συστήματα δεν σχεδιάστηκαν εξαρχής με προτεραιότητα την κυβερνοασφάλεια.
Στις συγκεκριμένες επιθέσεις δεν υπάρχουν μέχρι στιγμής επιβεβαιωμένα στοιχεία ότι χρησιμοποιήθηκε Τεχνητή Νοημοσύνη. Και αυτή ακριβώς η διαπίστωση κάνει την εικόνα ακόμη πιο ανησυχητική: οι δράστες δεν χρειάστηκε να αξιοποιήσουν την ΑΙ για να προκαλέσουν σοβαρές ζημιές.
«Μέχρι πρόσφατα, για να εντοπίσεις χιλιάδες τέτοιες συσκευές, να καταλάβεις πώς λειτουργούν και να γράψεις τον κώδικα που τις ελέγχει, χρειαζόσουν εξειδίκευση και χρόνο. Σήμερα τα εργαλεία ΑΙ ρίχνουν δραματικά αυτό το κατώφλι. Αυτό που ήθελε μια ομάδα έμπειρων χάκερ και εβδομάδες δουλειάς μπορεί πλέον να γίνει από λιγότερους ανθρώπους, πιο γρήγορα και σε πολύ μεγαλύτερη κλίμακα. Το επισημαίνει ρητά και το Βελγικό Κέντρο Κυβερνοασφάλειας. Άρα στο ερώτημα αν τα κρίσιμα συστήματα είναι απροστάτευτα, η απάντηση είναι ότι πολλά από αυτά είναι, ειδικά τα λεγόμενα «βιομηχανικά» και IoT συστήματα. Αυτά σχεδιάστηκαν για να λειτουργούν αξιόπιστα, όχι για να αμύνονται. Συνδέθηκαν στο Διαδίκτυο για να βολεύεται η απομακρυσμένη συντήρηση και κανείς δεν τα ξανακοίταξε. Και αυτό δεν αφορά μόνο ψυγεία, αλλά και νερό, ενέργεια, νοσοκομεία και κτίρια. »
Η ευρωπαϊκή οδηγία NIS2 και ο Κανονισμός για την Κυβερνοανθεκτικότητα (Cyber Resilience Act) επιχειρούν να ενισχύσουν την ασφάλεια των κρίσιμων φορέων και των ψηφιακών προϊόντων. Ωστόσο, η ύπαρξη ενός κανονιστικού πλαισίου δεν αρκεί, αν δεν συνοδεύεται από ουσιαστική εφαρμογή και συνεχή έλεγχο.
Ο κύριος Βαζιργιάννης υπογραμμίζει τη σημασία βασικών μέτρων προστασίας:
- αποφυγή άμεσης έκθεσης των συστημάτων ελέγχου στο Διαδίκτυο,
- τακτικές ενημερώσεις λογισμικού,
- ισχυροί κωδικοί,
- διαχωρισμός δικτύων,
- αυστηρός έλεγχος της πρόσβασης εξωτερικών συνεργατών.
Το τελευταίο μέτρο αποκτά ιδιαίτερη σημασία μετά το περιστατικό στη Γαλλική Υπηρεσία Αιμοδοσίας, όπου η επίθεση επηρέασε τις εγκαταστάσεις μέσω της αλυσίδας προμηθευτών.
Η Τεχνητή Νοημοσύνη δεν αποτελεί, πάντως, μόνο όπλο στα χέρια των επιτιθέμενων. Μπορεί να ενισχύσει και την άμυνα, επιτρέποντας την ταχύτερη αναγνώριση ύποπτων δραστηριοτήτων, τον εντοπισμό ευπαθειών και την έγκαιρη αντίδραση, πριν μια ψηφιακή παραβίαση εξελιχθεί σε φυσική καταστροφή.
Για την Ελλάδα, ο κίνδυνος δεν είναι θεωρητικός. Σούπερ μάρκετ, νοσοκομεία, μονάδες αποθήκευσης φαρμάκων, εγκαταστάσεις ύδρευσης και ενεργειακές υποδομές βασίζονται ολοένα περισσότερο σε συνδεδεμένα συστήματα αυτοματισμού.
Η προστασία τους δεν μπορεί να περιορίζεται στα πληροφοριακά συστήματα των γραφείων ή στις εταιρικές ιστοσελίδες. Πρέπει να επεκτείνεται στον εξοπλισμό που ελέγχει πραγματικές λειτουργίες, από τη θερμοκρασία ενός ψυγείου μέχρι την παροχή νερού και ενέργειας.
Η προειδοποίηση του καθηγητή Μιχάλη Βαζιργιάννη είναι σαφής: «Δεν πρέπει να περιμένουμε να εκδηλωθεί μια αντίστοιχη επίθεση για να αναζητήσουμε τα κενά ασφαλείας».
Στη νέα εποχή των κυβερνοαπειλών, μια ψηφιακή παραβίαση δεν σημαίνει απαραίτητα ότι κάποιος θα χάσει μόνο τα δεδομένα του. Μπορεί να σημαίνει ότι ένα ψυγείο θα πάψει να ψύχει, ένα νοσοκομείο θα βρεθεί αντιμέτωπο με μια κρίση ή μια κρίσιμη υπηρεσία θα διακόψει τη λειτουργία της.